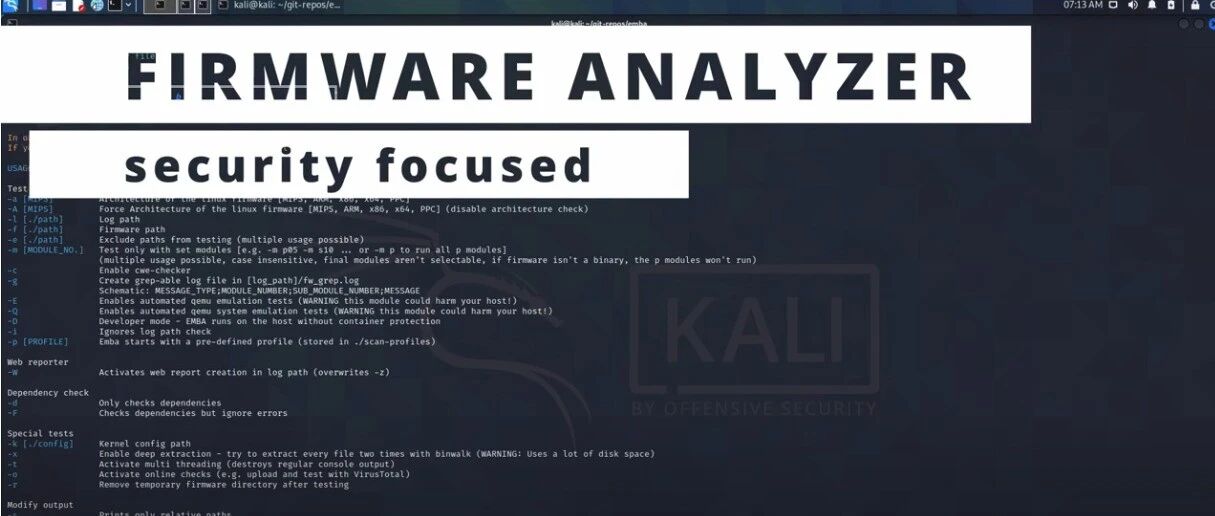
EMBA到底是个啥?
EMBA(Embedded Malware & Binary Analyzer)其实就是专门为嵌入式设备固件(Firmware)做安全体检的工具。它把固件提取、静态代码审计、动态仿真、SBOM(软件物料清单)生成、漏洞报告这整套流程都给串起来,咱们只要动动手指,就能把固件里潜在的风险点一网打尽。
简单说,EMBA 就是渗透测试、产品安全、开发团队的“全能体检仪”。
它解决了哪些痛点?
|
常见痛点 |
EMBA 的解决方案 |
| 固件提取繁琐 |
自动识别常见压缩格式,省去手动解包的麻烦。 |
| 手工审计成本高 |
静态分析脚本能快速定位不安全的二进制、老旧库、硬编码密码等。 |
| 缺少动态仿真 |
内置 QEMU‑based 仿真引擎,能在不烧写硬件的情况下跑运行时检查。 |
| SBOM 生成不统一 |
一键生成符合 SPDX 标准的物料清单,方便合规审计。 |
| 报告难看、难读 |
自动生成 Web 页面报告,图表、风险等级一目了然。 |
说白了,EMBA 把“要跑很多工具、要写好多脚本、要手动拼报告”这几个苦活儿全部交给它,你只需要准备好固件文件,剩下的交给它去干。
安装步骤超简单
前提:Linux 环境(推荐,Windows 需要 WSL),确保有
git、sudo权限。
# 1. 把源码克隆下来
git clone https://github.com/e-m-b-a/emba.git
cd emba

# 2. 一键装依赖
sudo ./installer.sh -d

# 3. 运行默认扫描(把你的固件路径改成实际路径)
sudo ./emba -l ~/emba_log -f ~/my_firmware.bin -p ./scan-profiles/default-scan.emba
如果你想直接生成 SBOM,只要把 -p 参数换成 default-sbom.emba;想要仿真分析,换成 default-scan-emulation.emba。所有的配置文件都在 scan-profiles/ 里,你可以随意改动,满足不同项目需求。
使用小技巧
-
1. 日志目录别忘了:
-l参数指定的日志目录会保存所有中间产物,后面要回溯审计时超级有用。 -
2. 多核加速:在
emba命令后面加-j 4(或你机器的核数)可以并行处理,速度提升 30%+。 -
3. 自定义插件:EMBA 支持自定义 Bash 脚本插件,只要放进
plugins/目录,-p配置里引用即可。
优缺点一目了然
|
优点 |
缺点 |
| 全流程自动化
:一次命令完成提取、审计、仿真、SBOM、报告。 |
CLI 为主
:没有图形化界面,对不熟悉终端的同学门槛稍高。 |
| 开源免费
:代码透明,可自行二次开发。 |
依赖较多
:第一次装依赖会花点时间,网络不好的情况下可能卡住。 |
| 报告友好
:HTML 报告自带交互式图表,直接交付给业务方。 |
仿真不完美
:某些专有硬件的驱动仿真仍然有限,需要手动补丁。 |
到底该不该用?
如果你是做 IoT 设备安全、嵌入式产品研发,或者负责公司固件合规审计,EMBA 几乎是必备的“瑞士军刀”。它把碎片化的工具链整合进一个统一的工作流,省时省力的同时还能提升审计质量。相反,如果你只需要偶尔检查一下单个小固件,手动跑几个开源工具也能凑合,那倒不一定要立刻上手 EMBA。
小结
-
• EMBA 是一款专注嵌入式固件安全的全链路分析工具。
-
• 通过自动化提取、静态/动态审计、SBOM 生成和可视化报告,帮你快速定位固件中的安全隐患。
-
• 安装只需三步,使用时灵活配置,社区活跃,文档丰富。
-
• 虽然是 CLI 工具,对新手有点学习成本,但它的价值在于一次性覆盖所有安全检测环节,真正实现“一键找漏洞”。
赶紧去试试吧,别让固件里的“黑洞”悄悄偷走你的业务安全!
项目地址:https://github.com/e-m-b-a/emba